Référentiels et conformité · AirCyber
AirCyber : préparez votre labellisation avec IT-OneView
Vous souhaitez obtenir un label AirCyber ou progresser vers le niveau suivant ? IT-OneView vous accompagne en prenant en charge de nombreuses mesures de gestion et de contrôle : inventaire du parc, correctifs Windows, suivi des protections, gestion des comptes et signatures de chartes. Vos documents, les preuves et le plan d’action sont réunis pour préparer votre évaluation et suivre votre progression.
Un cadre de maturité pour la filière aéronautique et défense
AirCyber est le référentiel de maturité cybersécurité porté par BoostAeroSpace pour la filière aéronautique et défense. Il permet d’évaluer les pratiques, de structurer une progression et de faire reconnaître un niveau de maturité : Bronze, Silver ou Gold.
Pour les entreprises de la filière, la préparation du label mobilise les équipes IT, les responsables sécurité et les métiers. IT-OneView leur donne une vue commune du parc, des protections et des actions à mener, avec les éléments de preuve utiles à l’évaluation.
Le rôle d’IT-OneView
Des mesures gérées au quotidien, des preuves pour votre évaluation
Automatiser les mesures du quotidien
Inventaire à jour, correctifs Windows, gestion des arrivées et des départs, signatures de chartes : IT-OneView prend en charge de nombreuses tâches utiles à votre démarche AirCyber.
Suivre la sécurité de votre parc
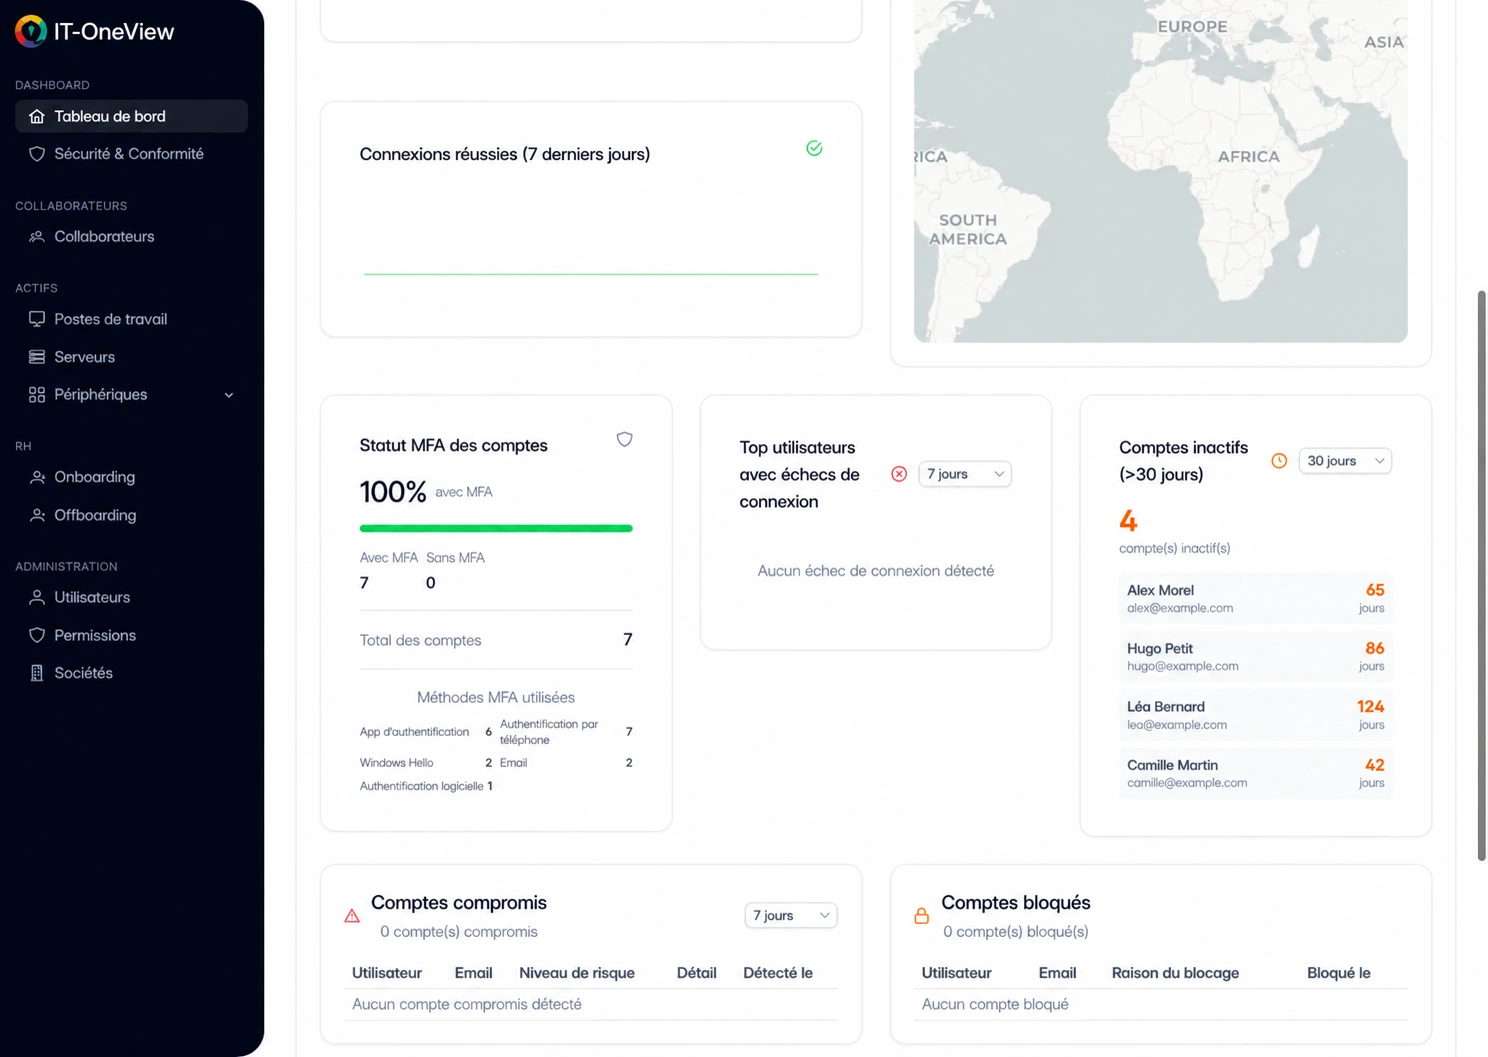
Retrouvez l’état des antivirus, du chiffrement et de la MFA, ainsi que les vulnérabilités de vos logiciels. Vous identifiez les équipements et les comptes qui nécessitent une intervention.
Réunir les preuves et piloter les actions
Vos politiques, les documents signés, les preuves et les actions correctives sont réunis dans la plateforme. Vos équipes disposent d’une base commune pour préparer l’évaluation.
Avec IT-OneView, les données de votre parc et le suivi GRC restent liés. Vous vous appuyez sur des informations actualisées pour documenter vos pratiques et concentrer vos efforts sur les actions à mener.
Exigences, preuves et actions
Les mesures prises en charge par IT-OneView
De l’inventaire à la gestion des incidents, retrouvez les tâches réalisées dans la plateforme et les preuves que vous pouvez réunir pour votre démarche AirCyber.
Un inventaire qui reste à jour
- IT-OneView en pratique
- IT-OneView inventorie automatiquement les postes, les serveurs et leurs logiciels grâce à son agent. Les versions installées et les changements sont suivis dans le temps : vous disposez d’une connaissance actualisée de votre parc.
- Preuves pour l’évaluation
- Inventaire des actifs, versions des logiciels et historique des changements.
Des correctifs Windows planifiés et suivis
- IT-OneView en pratique
- Définissez vos politiques de mise à jour Windows, planifiez les déploiements et suivez leurs résultats. IT-OneView rapproche également les logiciels du parc des vulnérabilités connues pour vous aider à prioriser les corrections.
- Preuves pour l’évaluation
- Résultats des déploiements Windows et liste des logiciels vulnérables par actif.
Une vue centralisée des protections des postes
- IT-OneView en pratique
- IT-OneView contrôle les indicateurs d’antivirus, l’état du pare-feu Windows et le chiffrement BitLocker ou FileVault. Vous repérez les écarts et savez sur quels postes intervenir.
- Preuves pour l’évaluation
- État des protections sur les postes équipés de l’agent et identification des écarts.
Des arrivées et des départs encadrés
- IT-OneView en pratique
- Les parcours d’onboarding et d’offboarding organisent les tâches, la création et la désactivation des comptes AD et Microsoft 365, ainsi que la signature des chartes. L’état MFA des comptes Microsoft 365 est visible dans la plateforme.
- Preuves pour l’évaluation
- Historique des étapes réalisées, chartes signées et état MFA des comptes Microsoft 365.
Des résultats de sauvegarde contrôlés
- IT-OneView en pratique
- IT-OneView exploite les rapports de vos outils de sauvegarde pour suivre les exécutions, les plans manqués et les taux de succès. Vous pouvez aussi planifier les tests de restauration dans votre plan d’action GRC.
- Preuves pour l’évaluation
- Historique des résultats reçus et comptes rendus des tests de restauration réalisés par vos équipes.
Des politiques diffusées et des chartes signées
- IT-OneView en pratique
- Centralisez vos politiques et vos chartes, suivez leurs versions et diffusez-les avec accusé de réception ou signature électronique. Les revues périodiques sont planifiables et leurs comptes rendus conservés dans le GRC.
- Preuves pour l’évaluation
- Documents versionnés, accusés de réception, signatures et comptes rendus de revue.
Des incidents tracés et des escalades organisées
- IT-OneView en pratique
- Le registre des incidents rassemble les événements, les preuves et les actions menées. Les playbooks organisent les escalades et les notifications pour mobiliser les bons interlocuteurs.
- Preuves pour l’évaluation
- Fiches d’incident, éléments de preuve et historique des actions et notifications.
Passer à l’action
Une démarche en quatre étapes
- 01
Définir votre objectif
Choisissez le niveau AirCyber visé et identifiez les sociétés, les sites et les systèmes concernés avec votre évaluateur.
- 02
Rassembler les éléments
Rassemblez les données de votre parc, les politiques et les documents de preuve pour démontrer les mesures mises en place.
- 03
Faire avancer les actions
Attribuez les actions correctives à vos équipes, fixez les échéances et suivez leur réalisation. Les données du parc vous aident à vérifier les progrès.
- 04
Préparer l’évaluation
Retrouvez vos réponses, vos preuves et votre plan d’action au même endroit pour préparer les échanges avec votre évaluateur AirCyber.
Une base commune pour préparer votre labellisation
Les informations du parc, les contrôles de sécurité et les documents sont réunis dans IT-OneView. Vos équipes peuvent s’appuyer sur cette base pour préparer votre évaluation AirCyber et retrouver les preuves qui démontrent les mesures mises en place.
Au fil des actions menées, vous suivez les écarts traités et les progrès réalisés. Vous préparez vos échanges avec l’évaluateur à partir des données et des documents que vous utilisez au quotidien.
Vos équipes et vos prestataires dans la même démarche
Les mesures de sécurité physique, la segmentation réseau, les tests d’intrusion ou les prestations SOC font également partie de votre organisation de sécurité. Le module GRC permet de documenter ces mesures et de suivre les actions associées, aux côtés de celles prises en charge dans IT-OneView.
Vous gardez une vue d’ensemble pour préparer l’évaluation et travailler avec vos interlocuteurs AirCyber. Les preuves de vos équipes et de vos prestataires viennent compléter celles réunies dans la plateforme.
Questions fréquentes
Comment IT-OneView accompagne-t-il la labellisation AirCyber ?
IT-OneView prend en charge de nombreuses tâches de gestion et de contrôle utiles à la démarche : inventaire, correctifs Windows, suivi des protections, gestion des comptes, signatures documentaires et suivi des incidents. Le module GRC centralise vos documents, les preuves et les actions. L’évaluateur AirCyber détermine le niveau atteint à partir des mesures mises en place dans votre entreprise.
Peut-on intégrer les preuves de nos autres outils ?
Oui. Vous pouvez centraliser les documents et suivre les actions qui concernent vos mesures de sécurité. Les configurations de vos pare-feu, les rapports d’un prestataire ou les comptes rendus de tests trouvent ainsi leur place aux côtés des éléments suivis dans IT-OneView.
Peut-on préparer les niveaux Bronze, Silver et Gold ?
IT-OneView vous aide à organiser les preuves et les actions selon votre objectif de labellisation. Avec votre évaluateur AirCyber, vous définissez le niveau visé et les exigences applicables à votre entreprise, puis faites évoluer votre plan d’action au fil de votre progression.
Comment suivre notre progression vers le label ?
Le module GRC centralise vos preuves et le suivi de vos actions. Le plan d’action rassemble les responsables, les échéances et les corrections à mener. Les indicateurs du parc vous aident à vérifier les résultats des actions techniques et à préparer les prochaines revues.